一个糟糕的提示词搞垮了公司的 Salesforce:RSA 的 Jim Taylor 谈 Agent ID 以及如何驯服隐藏在企业中的 4,000 个影子 AI 智能体
📌 One-Sentence Summary
RSA 推出了 Agent ID,这是一个旨在发现、保护并治理快速激增的影子 AI 智能体的安全平台,这些智能体往往绕过传统身份模型。
📝 Summary
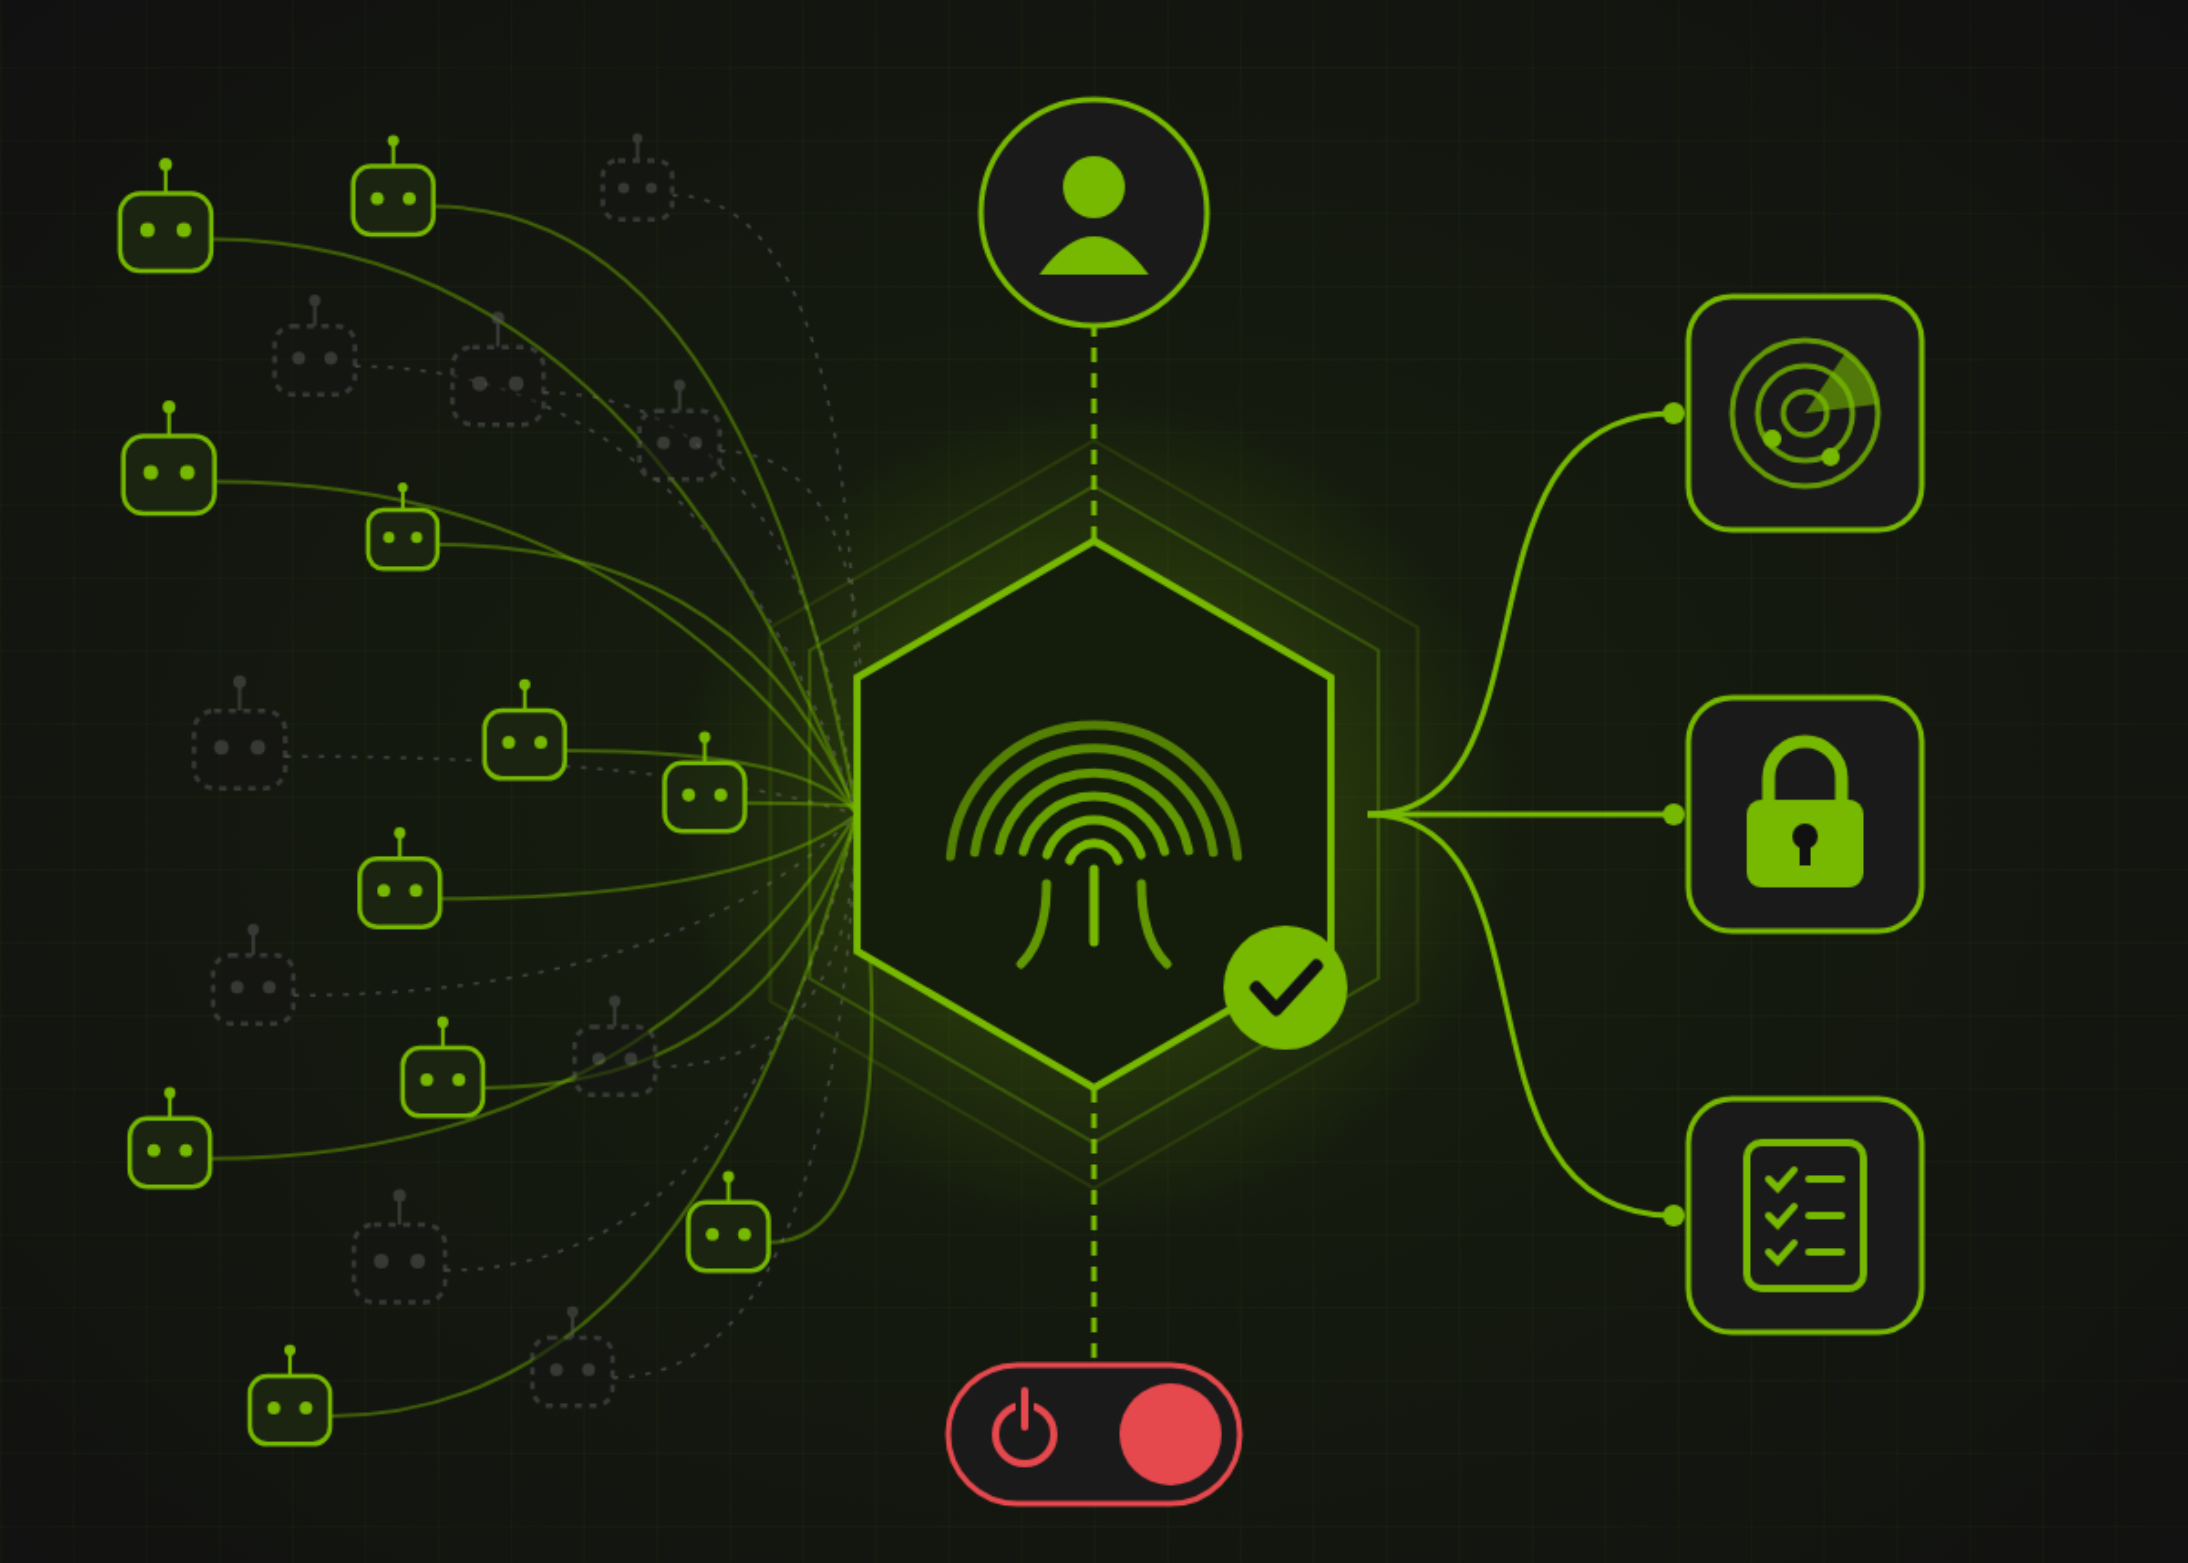
随着 AI 智能体进入生产环境的速度快于安全团队的追踪能力,RSA 推出 Agent ID 以应对这些实体带来的独特风险。与静态服务账户不同,智能体是动态的,会随时间积累权限,且通常缺乏明确的人类所有权归属。该平台包含三个模块:Discover(发现)用于查找影子及合规智能体;Secure(保护)作为内联网关,根据策略验证工具调用;Govern(治理)用于管理这些身份的生命周期和风险层级。
💡 Main Points
AI 智能体打破了传统身份模型
与静态服务账户不同,智能体是动态的,会随时间积累权限,且经常在无人监督或缺乏清晰所有权追踪的情况下执行任务。
即使在受监管行业中,影子 AI 也普遍存在
即使是拥有严格政策的公司(如一家全球性银行),也发现了数千个未经授权运行的智能体,因为它们通常不遵守标准安全策略。
智能体可能无意中引发拒绝服务攻击
一名客户成功员工请求下载所有 Salesforce 数据,导致系统防御机制将流量解读为攻击,从而关闭了实例。
RSA Agent ID 提供三层防御策略
Discover 实时识别智能体,Secure 在参数深度层面验证工具调用,而 Govern 则将智能体链接到特定人类身份以进行生命周期管理。
💬 Key Quotes
「智能体带来了什么变化?一切。它们不是服务账户。它们是静态的吗?不,它们是动态的。」
「智能体往往不尊重策略。」
「一名客服台操作员基本上通过让智能体执行拒绝服务攻击,搞垮了整个公司的 Salesforce 实例。」
「每个智能体都应该有一个所有者,它应该绑定到一个人类身份上。」
📊 Article Meta
AI Screening: 86
Source: MarkTechPost
Author: Jean-marc Mommessin
Category: 人工智能
Language: 英文
Read Time: 5 min
Word Count: 1232
Tags:
AI 与智能应用 , 安全 , AI Agent , 提示工程 , 平台经济
很有价值的分享,感谢整理。