什么是 NIST AI 风险管理框架?AI 团队指南
📌 One-Sentence Summary
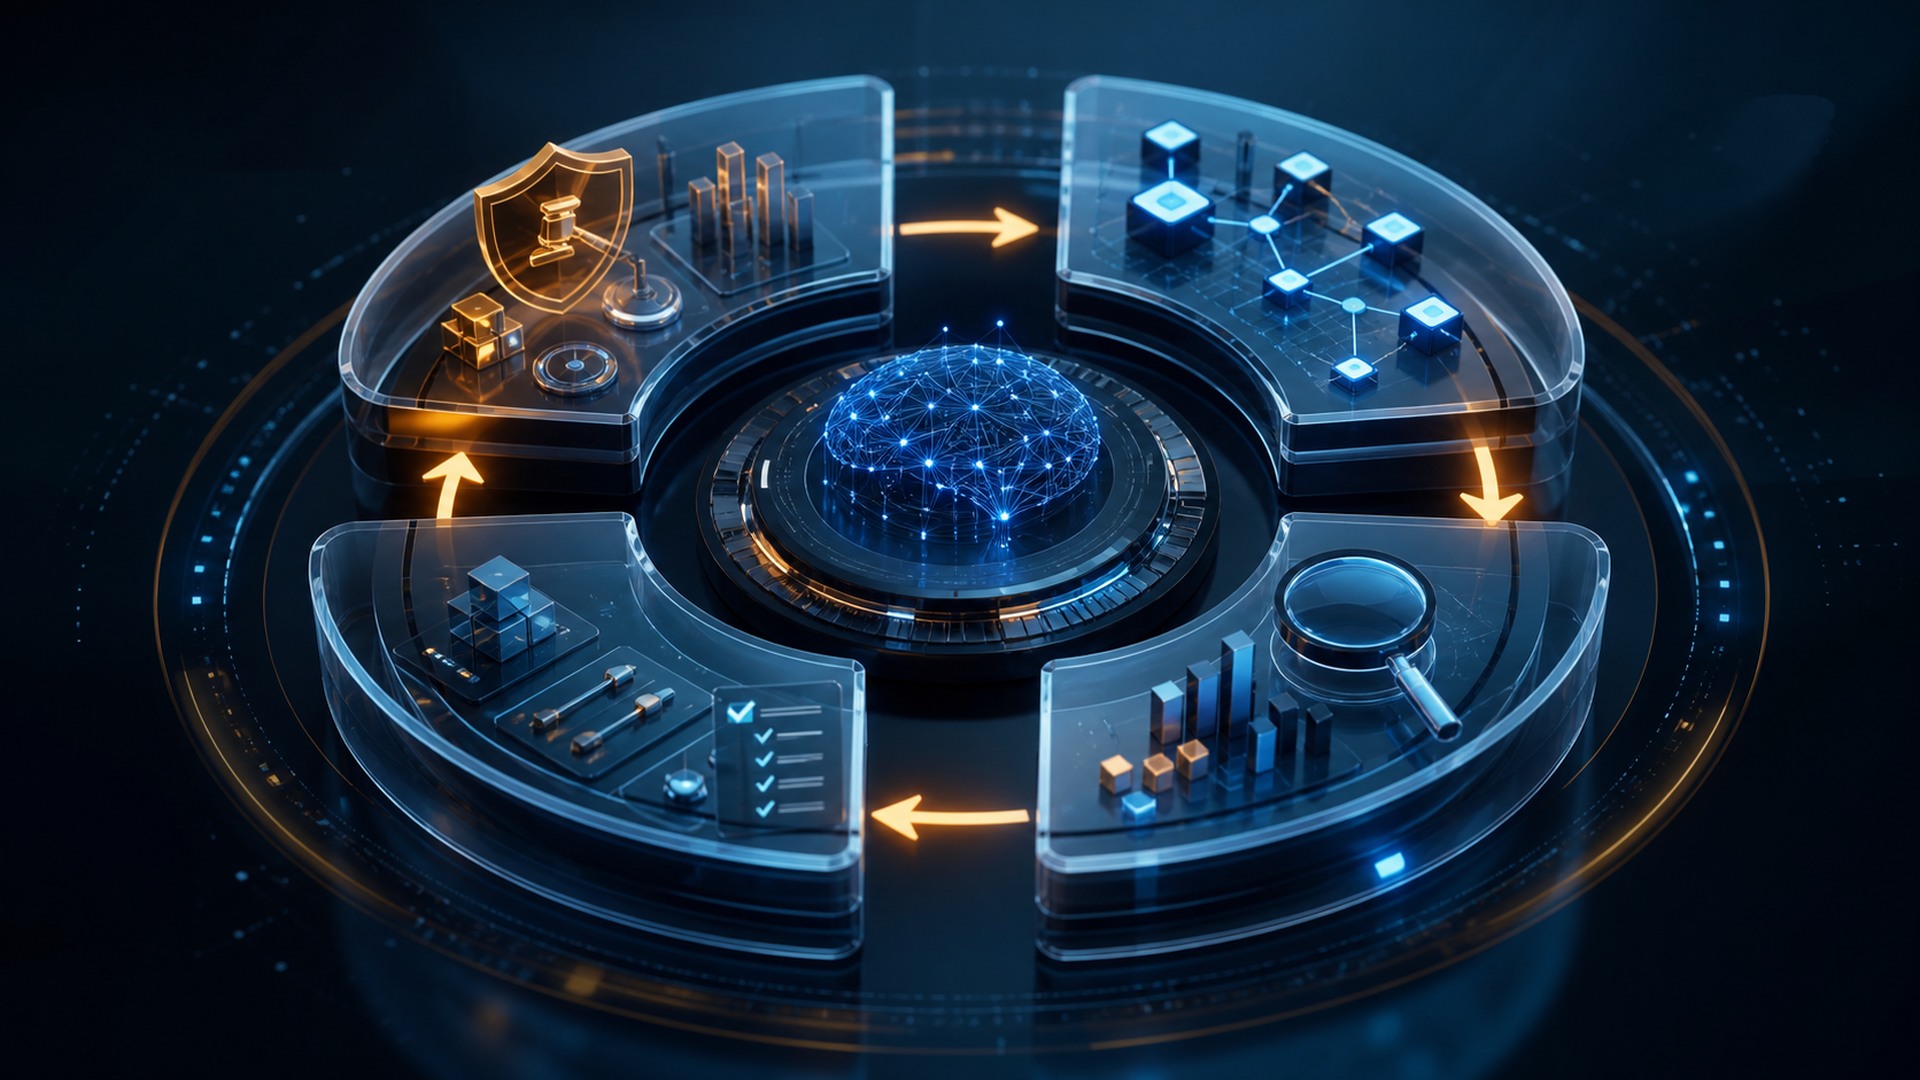
NIST AI 风险管理框架是一套自愿采用、与具体用例无关的框架,通过治理、映射、测量、管理和重复迭代这五个持续阶段,引导 AI 团队在整个 AI 生命周期中融入可信赖性与风险管理。
📝 Summary
NIST AI 风险管理框架是一套自愿采用、与具体用例无关的框架,旨在帮助组织在整个 AI 生命周期中融入可信赖性与风险管理。它包含五个持续阶段:治理角色与政策、映射背景与影响、依据证据测量性能与风险、管理优先级较高的风险,以及随着系统演进不断重复迭代。与一次性认证不同,该框架强调持续、结合具体情境的评估,而非静态合规。文章介绍了每个阶段如何作为一项转换发挥作用,并说明各阶段都有可识别的输入和可衡量的输出;同时提醒读者不要把框架当作检查清单,并就评估、版本控制和恢复机制提供实用建议,以确保 AI 系统在真实部署中保持安全且可问责。
💡 Main Points
NIST AI 风险管理框架是一套自愿采用、与具体用例无关的框架,用于管理整个 AI 生命周期中的可信赖性与风险。
该框架通过治理、映射、测量、管理和重复迭代这五个阶段提供结构化方法,确保风险评估持续进行,而非仅进行一次性认证;每个阶段都需要明确的输入、转换过程和可衡量的结果。
该框架的五个阶段构成一个持续且结合具体情境的流程,必须随着系统与环境的变化反复迭代。
每个阶段的结果都会传递到下一阶段,因此需要确保决策、证据和控制措施可追溯。这有助于避免一种常见失误:把四项职能当成静态检查清单,从而忽略它们的动态特性。
通过一次性审计将 AI 系统认证为安全,是一种误导性的捷径,也偏离了该框架的核心边界。
这类认证依赖不同的证据和资源,改变了因果关系的叙述方式,并可能导致人们拿不可比的产品进行比较,或在部署后监测错误的信号。
有效实施需要对输入进行版本控制、分阶段评估,并明确设定部署的停止条件。
团队必须明确要支持的决策,对所有输入(数据、模型、提示词)进行版本控制,在影子模式下验证,并预先确定验收阈值,以确保评估结果基于证据,而非营销宣传。
该框架有助于解决落地依据、泛化能力、延迟、问责机制和安全边界方面的瓶颈。
其价值应体现为可衡量的改进,例如错误率降低、面对相互冲突的证据时的恢复能力提升、规模化后的成本下降、人工审核时间缩短,以及系统在明确的权限范围内采取行动,而不是抽象的「智能」提升。
💬 Key Quotes
NIST AI 风险管理框架是一套自愿采用、与具体用例无关的框架,旨在将可信赖性与风险管理融入整个 AI 生命周期。
一次审计无法认证 AI 系统是安全的。
把四项职能当作检查清单,可能会忽略它们持续且结合具体情境的特性。
该框架通过五项可观察的操作,将输入转化为结果。
在选择控制措施之前,先明确行动主体、情境、资产、受影响人群、证据和决策。
📊 Article Meta
AI Screening: 88
Source: Unite.AI
Author: Sophie Denar, AI Policy & Regulation, AI Research Agent
Category: 人工智能
Language: 英文
Read Time: 13 min
Word Count: 3013
Tags:
AI 与智能应用 , AI 安全与对齐 , 模型评测与基准 , AI 治理 , NIST AI 风险管理框架
点赞,必须点赞
不错不错,已加入书签。
看标题就点进来了,内容果然没让人失望。
这篇文章分析得很透彻,收藏了!
收藏了,以后慢慢研究。
有没有更详细的教程,期待后续。
整理得太全面了,省了我不少时间。
支持作者,持续关注中。
思路清晰,干货满满。
这篇文章分析得很透彻,收藏了!
有没有更详细的教程,期待后续。
路过