借助 SentinelOne 和 Google Security Operations,以云端速度实现自主防御
📌 One-Sentence Summary
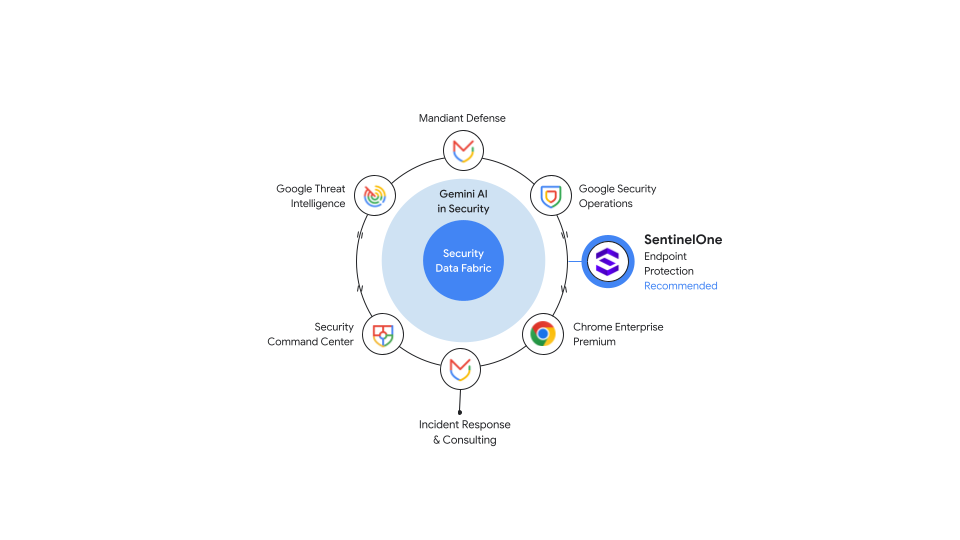
Google Cloud 与 SentinelOne 重新设计了双方的集成方案,通过 API 直接传输端点遥测数据,省去中间存储层,降低数据摄取延迟,实现近实时安全运营。
📝 Summary
本文介绍了 Google Cloud Security Operations 与 SentinelOne 端点检测与响应(EDR)解决方案之间经过重新架构的集成。双方以 API 直接摄取数据,取代传统的多跳数据管道,从而缩小事件数据体积、免去云存储成本,并实现近实时遥测数据可用。六项技术工作流共同推动了这一转型,其中包括升级 EDR 架构、精准过滤,以及与 Mandiant 事件响应流程相衔接的统一告警。该方案面向企业 SOC;在这类环境中,每一分钟的延迟都可能扩大攻击的影响范围。使用 Mandiant Managed Defense 和 Threat Defense 的客户将在年底前分阶段获得该方案。
💡 Main Points
通过 API 直接摄取数据,省去中间存储层
通过 API 将事件直接传输至 Google Security Operations,该集成省去了成本高昂的云存储环节,降低延迟和总体拥有成本,同时让 SOC 分析师能够近实时查看数据。
升级 EDR 架构,在保留数据完整性的同时缩小事件体积
重新设计的数据架构显著缩小了平均事件体积,在保留完整分析能力的同时,降低了智能体工作流和检测管道的下游计算负载。
统一告警并与 Mandiant 流程衔接,支持自动化响应
解析器、告警模型和 SOAR 手册均由双方与 Mandiant 团队共同设计,支持直接通过 Google Security Operations 自动隔离主机、深度扫描磁盘、提取恶意软件并丰富相关工件信息。
💬 Key Quotes
通过消除架构瓶颈并优化数据传输,安全运营和 IT 负责人可以大幅缩短数据摄取延迟、降低运营开销,并让分析师在最关键的地方近乎即时地掌握情况。
如果检测管道需要半小时才能发现攻击者的活动,事件响应就会从主动缓解转变为事后损失控制。
现代防御需要直接行动,而不是延迟传输。通过移除不必要的暂存层并改用 API 直接传输,安全团队便能获得战胜现代威胁所需的速度,同时守住预算。
📊 Article Meta
AI Screening: 88
Source: Google Cloud Blog
Author: Andre Alfred
Category: 人工智能
Language: 英文
Read Time: 3 min
Word Count: 543
Tags:
AI 与智能应用 , 安全 , AI Agent , 数据工程 , Google Cloud
路过
讲解得很细致,新手也能看懂。
看完了,收获满满,期待更多更新。
看标题就点进来了,内容果然没让人失望。
有没有更详细的教程,期待后续。
这个比较实用,已转发给同事。
路过
作者写得真不错,学到了不少。
看完了,收获满满,期待更多更新。
楼主辛苦了,内容很有参考价值。
实测过类似工具,作者说的基本属实。
点赞,必须点赞